Şu anda okunan: Sahte Zoom e-postalarıyla hesap ve kart bilgileri hedef alınıyor
-
01
Sahte Zoom e-postalarıyla hesap ve kart bilgileri hedef alınıyor

Sahte Zoom e-postalarıyla hesap ve kart bilgileri hedef alınıyor

Zoom ve DocuSign bildirimlerini taklit eden bir oltalama kampanyasında binden fazla e-posta tespit edildi. Saldırganlar, hesapların askıya alınacağı iddiasıyla kullanıcıları sahte sayfalara ve bilgi toplama formlarına yönlendiriyor.
Kurumsal e-posta hesaplarını hedef alan dolandırıcılar, çalışanların günlük işlerinde kullandığı iki hizmetin adını kullanıyor: Zoom ve DocuSign. Kaspersky’nin tespit ettiği kampanyada, bu platformlardan gönderilmiş gibi hazırlanan iletilerle hesap giriş bilgileri, kişisel veriler ve kredi kartı bilgileri ele geçirilmeye çalışılıyor.
Şirketin açıklamasına göre Eylül 2026 itibarıyla kampanyayla bağlantılı binden fazla oltalama e-postası belirlendi. Kaç hesabın ele geçirildiğine veya kaç kişinin bilgi paylaştığına ilişkin bir sayı ise açıklanmadı.
sahte Zoom e-postaları
İlk dalgada DocuSign, ikinci dalgada Zoom kullanıldı
Kampanyanın ilk aşamasında saldırganlar, DocuSign’dan gelmiş gibi görünen e-postalar gönderdi. Bu iletilerdeki bağlantılar, kurumsal hesapların giriş bilgilerini toplamak için hazırlanan sahte sayfalara yönlendiriyordu.
Kaspersky, bu dalganın Orta Doğu, Latin Amerika ve Batı Avrupa’nın yanı sıra Rusya, Ermenistan ve Azerbaycan’daki kurumsal hesapları hedef aldığını belirtiyor.
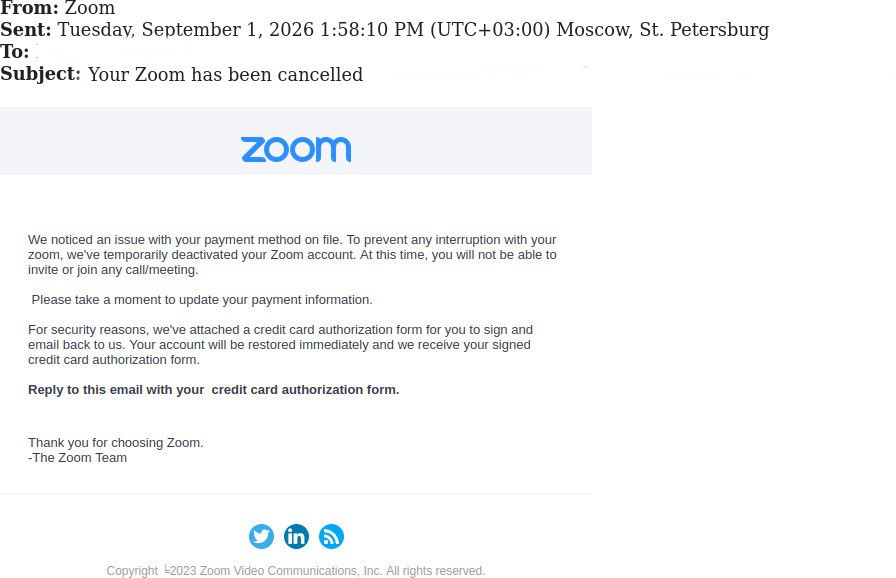
Yaklaşık bir hafta sonra başlayan ikinci dalgada ise Zoom bildirimleri taklit edildi. Şirketin açıklaması sırasında devam eden bu aşamada, kullanıcıların hesaplarının askıya alınmak üzere olduğu öne sürüldü. Böylece alıcıların mesajı sorgulamadan harekete geçmesi amaçlandı.
sahte Zoom e-postaları
Hesabı kaybetme endişesiyle bilgi istiyorlar
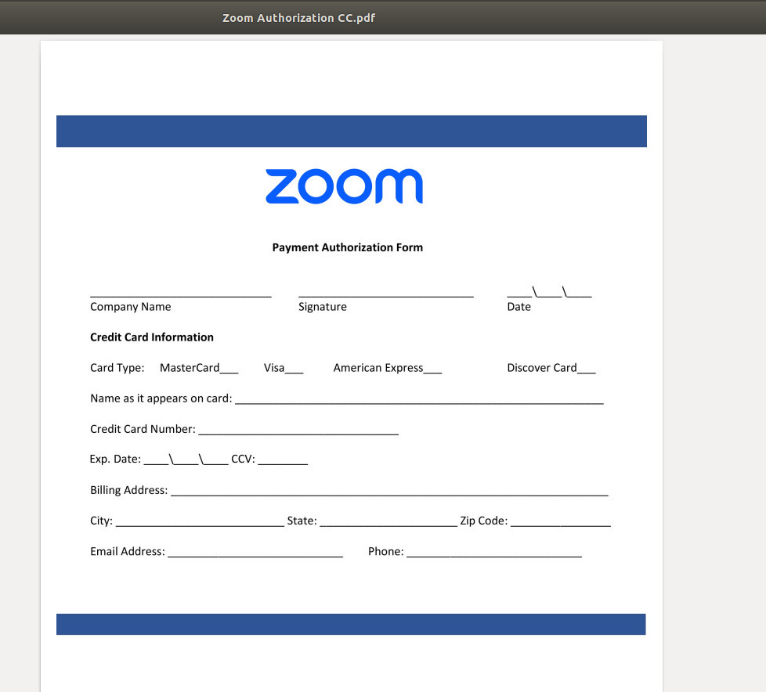
Sahte Zoom e-postalarında iki yöntem kullanılıyor. Birinde kullanıcılar, bağlantılar üzerinden oltalama sayfalarına yönlendiriliyor. Diğerinde kişisel verileri ve kredi kartı bilgilerini toplamaya yönelik formlar devreye giriyor.
Kaspersky E-posta Tehditlerinden Koruma Grubu Müdürü Andrey Kovtun’a göre yoğun e-posta trafiği, çalışanların belirgin dolandırıcılık işaretlerini bile gözden kaçırmasına yol açabiliyor. İş hayatında sık karşılaşılan markaların taklit edilmesi de mesajların sıradan bir bildirim gibi algılanmasını kolaylaştırıyor.
Kovtun, bu nedenle korumanın yalnızca çalışanların dikkatine bağlı olmaması gerektiğini vurguluyor: “Bir şirketin siber güvenliği yalnızca çalışanların dikkatine bırakılmamalıdır.”
Şüpheli bildirimi nasıl kontrol etmeli?
Hesabın kapatılacağı veya askıya alınacağı yönünde beklenmedik bir mesaj geldiğinde, talebin doğruluğunu bağımsız bir kanaldan kontrol etmek gerekiyor. Hizmetin bilinen resmî adresini tarayıcıya yazarak hesaba erişmek veya doğrulanmış iletişim bilgileri üzerinden şirketle görüşmek, e-postadaki bağlantıya güvenmeden kontrol yapmayı sağlıyor. NIST’in oltalamaya karşı rehberi de taleplerin, mesajın içindeki iletişim bilgileri kullanılmadan doğrulanmasını öneriyor.
Kaspersky’nin kurumlara yönelik önerileri arasında e-posta filtreleme, düzenli çalışan eğitimleri, kontrollü oltalama simülasyonları ve çok faktörlü kimlik doğrulama bulunuyor. Çalışanların şüpheli iletileri bildirebileceği açık bir süreç oluşturulması da bu önlemleri tamamlıyor.